相次ぐサイバー攻撃 レガシーシステムからの脱却こそ


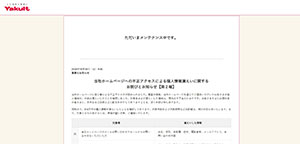
▲不正アクセスが確認されたヤクルト本社(写真は閲覧中止中の公式ホームページ)
 あらゆる分野で不正アクセスなどの被害が報告されているサイバー攻撃だが、ダイレクトセリング業界でもホームページの閲覧を中止するなどの措置を取る企業が散見され、その影響の大きさが伺い知れる。ヤクルト本社では不正アクセスが確認され、お問い合わせフォームを使った人の氏名、性別、年齢層、住所等が漏洩した(10月30日9時時点)。また、ナリス化粧品やオッペン化粧品、エフエムジー&ミッション、サミットインターナショナル、シャルレ、といったダイレクトセリング各社の公式ホームページも、インターネットサービスで使用されているプログラム言語「PHP」の重大な脆弱性が発見されたことを受け、セキュリティ対策を講じるためホームページの一時停止を実施した(一部サービスを除く)。各社は対策が完了次第、順次閲覧を再開しているが、メンテナンス中は会員専用ページの利用ができないケースもあり、ビジネスへの影響も懸念される状況だ。
 AIの急速な進化は、社会経済活動の発展に寄与すると同時に、ハッカー集団によるサイバー犯罪の巧妙化などマイナス方向の流れも加速させている。日本国内だけでも多数の企業・組織から重要な情報、特にサービスを利用する会員の個人情報流出が報告されており、サイバーセキュリティの脆弱性を突かれたかたちとなった。ダイレクトセリング企業では膨大な数の会員・販売員の情報を取り扱っており、システムの弱点を突かれればそれが一挙に流出してしまうおそれがある。流出した顧客情報を使って��身代金�≠�要求するケースは、ハッカー集団のような組織だけでなく、進化したAIを悪用した��ハッカーもどき�≠ノも広がっており、企業側は個人情報をいかに守るかと同時に、個人情報をどこまで収集するかという別視点での情報漏洩対策も求められる段階に入った。
(続きは2026年11月12日号参照)